

Qualcomm Linux 产品安全
Qualcomm Linux 产品安全提供了一个全面的框架,旨在保护设备免受软件和硬件威胁。其安全基础可确保强大的保护、高性能和能源效率。 下图显示了安全基础框架的主要组件。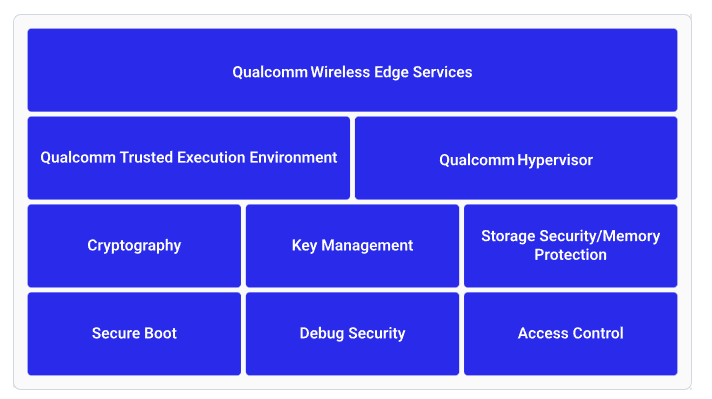
- 加密:通过加密引擎和硬件密钥提供增强的安全性和更快的加密/解密操作。
- 密钥管理:使用称为 Qualcomm 熔丝可编程只读存储器 (QFPROM) 的一次性可编程 (OTP) 电子熔丝 (eFuse) 内存来存储通用信息和配置。
- 存储安全:为数字版权管理 (DRM) 密钥和证书提供加密存储。这些密钥被安全地配置。重放保护内存块 (RPMB) 是通用闪存存储 (UFS) 设备中的一个独立分区,专为安全数据存储而设计。
- 安全启动:提供镜像身份验证和电子熔丝 (eFuse) 中的防篡改信任根 (RoT)。
- 调试安全:允许在安全环境中进行调试。它由 eFuse 设置,并限制商业产品和逆向工程中的侵入式 (INV) 和非侵入式 (NINV) 调试功能。有关更多信息,请参阅 了解架构 - Armv8-A 上调试之前。
- 访问控制:使用访问控制的内存和外设防止未经授权的代码执行。
- Qualcomm® 可信执行环境 (Qualcomm TEE):隔离安全和非安全软件操作。它基于 Arm TrustZone 架构构建,具有经过严格审查的小型代码库。
- Qualcomm® 无线边缘服务 (Qualcomm WES):使用硬件 RoT 在设备生命周期内确保信任的基于云的服务。Qualcomm WES 提供基于硬件的证明、零接触设备配置和芯片组功能管理等服务。
Qualcomm Linux 是一个单一的 Linux 发行版,可与多个用于开发和评估套件的片上系统 (SoC) 配合使用。请查看发行版支持的硬件 SoC。
观看有关 IoT 安全的视频
Qualcomm 处理器安全简介 通过我们专注于 Qualcomm 芯片产品的综合指南,深入探索 IoT 安全世界。了解如何通过先进的安全解决方案优化和增强您的 IoT 产品的安全性。此视频涵盖了从了解代码修改和密钥暴露等潜在威胁到实施基础安全要求的所有内容。无论您是处理生物识别身份验证还是云连接,请探索 Qualcomm Linux 安全功能如何保护您的设备免受不断演变的网络威胁并满足严格的法规标准。立即加入我们,加强您的 IoT 设备! 观看视频:Qualcomm 处理器安全简介